

DNS
Aral Cloud обслуживает авторитативные серверы имён (nameserver) для ваших доменов. После того как вы направите домен на Aral Cloud, вы управляете всеми его записями из консоли — и можете пропустить любую запись A/AAAA через граничную сеть (edge) Aral Cloud для TLS и Web Application Firewall (WAF). Это работает так же, как «оранжевое облако» в Cloudflare.
Всё описанное ниже находится в разделе Консоль → DNS.
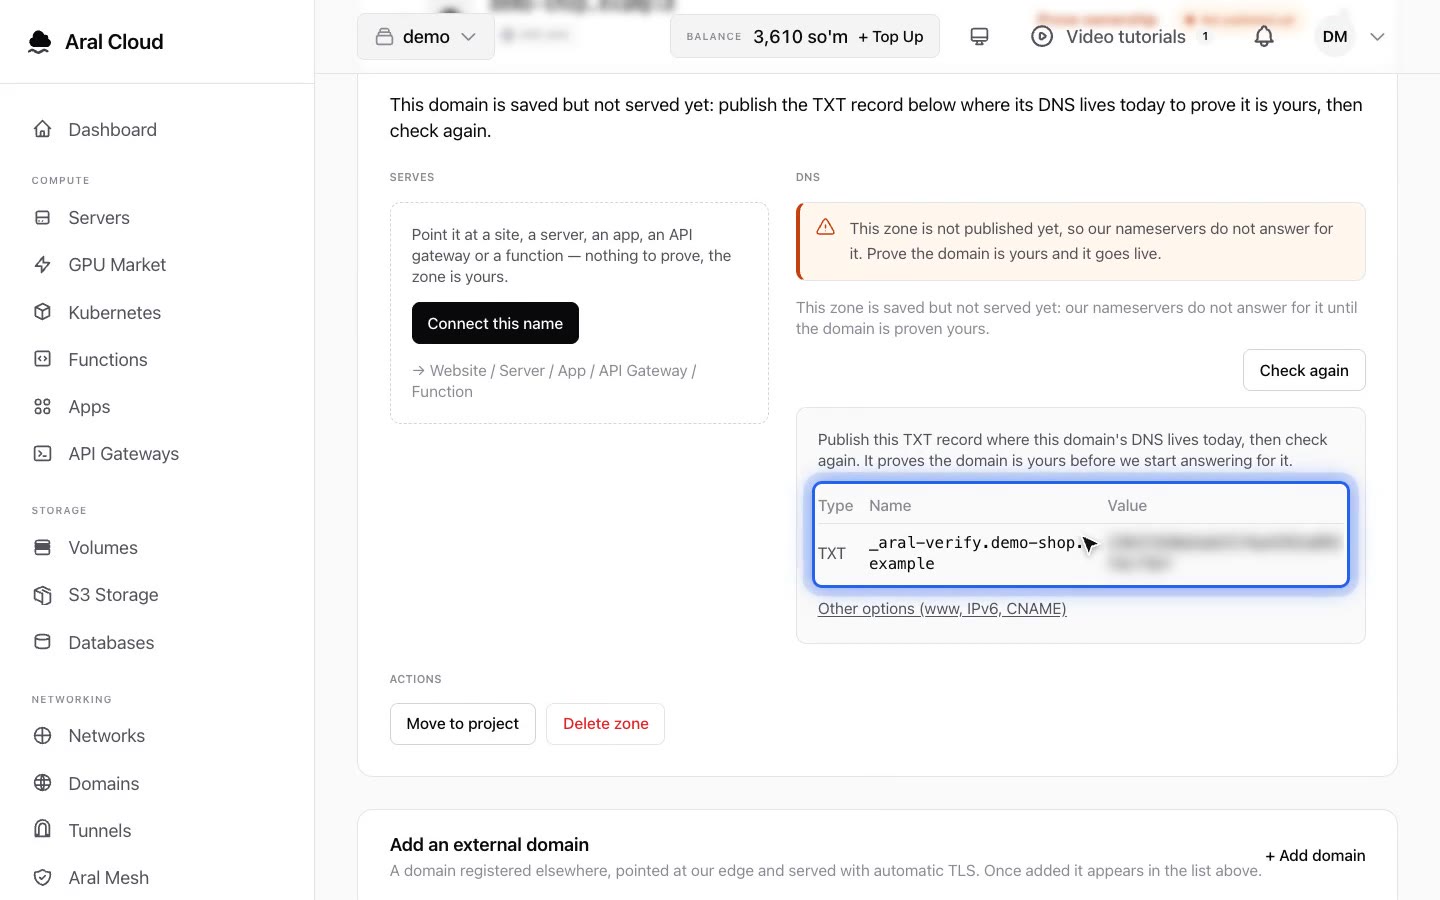 Добавление домена и DNS-зоны0:34
Как это работает
Вы добавляете домен как зону, меняете серверы имён у регистратора так, чтобы они указывали на Aral Cloud, и с этого момента каждый запрос к домену обслуживает Aral Cloud. Затем внутри зоны вы добавляете записи (A, AAAA, CNAME, MX, TXT, …).
Добавление зоны
- Откройте Консоль → DNS и нажмите Добавить зону.
- Введите домен (например,
example.com) и подтвердите.
Новая зона появится в списке слева. Выберите её, чтобы управлять записями.
Направьте регистратора на Aral Cloud
Зона начинает работать только после того, как регистратор делегирует домен серверам имён Aral Cloud.
- На странице DNS найдите панель Серверы имён. В ней показаны точные имена nameserver-ов, назначенных вашему аккаунту (и их IP-адреса, если доступны). Используйте кнопку Копировать для каждого из них.
- Войдите к регистратору домена и замените текущие серверы имён на те, что показаны в консоли.
- Сохраните изменение у регистратора.
WARNING
Всегда используйте точные имена nameserver-ов, показанные в вашей консоли, — не копируйте их из других источников. Делегирование серверов имён может распространяться от нескольких минут до 24–48 часов в зависимости от регистратора и доменной зоны.
В консоли каждая зона показывает значок Делегирована или Ожидает делегирования. Нажмите Перепроверить, чтобы снова запросить текущие NS-записи домена; когда наблюдаемые серверы имён совпадут с ожидаемыми, значок сменится на Делегирована.
Управление записями
Выберите зону и нажмите Добавить запись. У каждой записи есть:
- Имя — поддомен, например
www, или@для корня зоны (apex). - Тип — один из
A,AAAA,CNAME,MX,TXT,NS,SRV,CAA. - Значение — цель: IPv4 для
A, IPv6 дляAAAA, имя хоста дляCNAME/MX/NS, текст дляTXTи так далее. - TTL — как долго резолверы могут кешировать запись. Оставьте пустым для значения по умолчанию (300 секунд).
- Приоритет (Priority) — требуется только для записей
MXиSRV.
Для записей A/AAAA можно выбрать значение из ваших существующих серверов Aral Cloud или ввести любой IP вручную.
Чтобы изменить запись, нажмите на её значение для редактирования прямо в строке либо используйте кнопку редактирования для полной формы. Кнопка удаления убирает запись.
TIP
При добавлении записи A/AAAA вы выбираете режим трафика: Proxied (через edge), Gateway (направление на Aral Cloud API Gateway) или Только DNS (обычная запись, которая разрешается напрямую в ваше значение). Все остальные типы записей всегда работают только в режиме DNS.
Проксированные записи (оранжевое облако)
Для записей A и AAAA можно включить режим Proxied. Когда запись проксирована:
- Публичный DNS разрешает запись в граничную сеть Aral Cloud (edge), а не в ваш сервер.
- Edge завершает TLS и пересылает запросы на ваш реальный бэкенд (origin) как обратный прокси (reverse proxy).
- Web Application Firewall (WAF) может фильтровать вредоносный трафик ещё до того, как он достигнет вашего origin.
- Реальный IP-адрес вашего origin-сервера скрыт от публики — посетители видят только edge.
Когда запись в режиме Только DNS, Aral Cloud просто возвращает ваше значение как есть, и трафик идёт напрямую на сервер без edge перед ним.
TIP
В проксированной записи можно указать несколько бэкендов. Edge балансирует входящие запросы между всеми из них.
WARNING
Режим Proxied применим только к записям A и AAAA — CNAME, MX, TXT и остальные всегда работают только в режиме DNS.
Настройки прокси
У каждой проксированной записи есть свои Настройки прокси (значок шестерёнки у записи). Там можно настроить, как edge обрабатывает её трафик:
- Timeout — сколько edge ждёт ответа от origin.
- Кеширование — кешировать ответы origin на edge с настраиваемым TTL кеша.
- Сжатие (Compression) — сжимать ответы на выходе.
- WAF — включить Web Application Firewall для этой записи.
- Ограничение запросов (Rate limit) — лимит запросов в минуту (0 — отключено).
- Повторы (Retries) — число попыток повтора и задержка (backoff) между ними при сбое origin.
- Заголовки (Headers) (расширенно) — добавить или задать пользовательские заголовки запроса и ответа.
Эти настройки действуют только пока запись проксирована. Запись «Только DNS» пропускает трафик без изменений.
Дальнейшие шаги
- Только начинаете? Начните с Начала работы.
- Направьте проксированную запись на сервер — и перед ним появятся TLS и WAF без дополнительной настройки.