

Serverlar (VM)
Serverlar — bu konsolda Compute → Serverlar bo‘limidan ishga tushiradigan virtual mashinalar. Har biri o‘z vCPU, RAM va NVMe diskiga ega to‘liq Linux mashinasi bo‘lib, uni ishga tushirish, to‘xtatish, hajmini o‘zgartirish, snapshot olish, qayta qurish va zaxiralash mumkin. Bu sahifa ularning butun hayot siklini qamrab oladi.
Server yaratish
 Server yaratish0:58
Serverlar → Yaratish ni oching va shaklni to‘ldiring:
- Region — mashina qayerda ishlashini tanlang. Mavjud regionlar: Xelsinki (Finlyandiya), Falkenshteyn va Nyurnberg (Germaniya), Ashburn va Hillsboro (AQSh) hamda Toshkent (O‘zbekiston). Tanlovda har bir regionda qancha resurs bo‘shligi ko‘rsatiladi.
- Tarif (plan) — hajmni tanlang. Har bir tarif vCPU, RAM va NVMe diskini ko‘rsatadi; narx soatlik va oylik (UZS) ko‘rinishida beriladi. Tariflar standart va GPU turlarida bo‘ladi — GPU tariflari ML va hisoblash yuklamalari uchun tezlatkich qo‘shadi, standart tariflar esa umumiy maqsadli VPS.
- Operatsion tizim — image tanlang. Ubuntu, Debian, CentOS, Fedora, Rocky, Alma, Arch va Alpine mavjud; standart tanlov — Ubuntu 24.04. O‘zingizning snapshotlaringiz ham bu yerda maxsus image sifatida ko‘rinadi.
- Hostname — server nomi. U 1–63 belgidan iborat bo‘lishi, faqat harf/raqam/chiziqcha bo‘lishi va chiziqcha bilan boshlanmasligi yoki tugamasligi kerak.
- Tarmoq (ixtiyoriy) — serverni xususiy tarmoqlaringizdan biriga ulang.
- Autentifikatsiya — birini tanlang:
- Parol — kamida 8 belgidan iborat root parol o‘rnating.
- SSH kalit — kiritish uchun bir yoki bir nechta kalit (10 tagacha) tanlang. Yangi kalitni shu yerda qo‘shishingiz mumkin.
WARNING
Serverda parol yoki kamida bitta SSH kalit bo‘lishi shart, aks holda unga kira olmaysiz. Shakl ularsiz davom etishga yo‘l qo‘ymaydi.
O‘ng tomondagi xulosa paneli ishlash narxini ko‘rsatadi. To‘lov oldindan to‘langan balansdan soniyalar bo‘yicha olinadi — keraksiz serverlarni o‘chiring.
Yaratish tugmasini bosing. Server pending/provisioning holatida boshlanadi va taxminan bir daqiqada ishga tushadi; sahifa tayyor bo‘lguncha holatni yangilab turadi.
TIP
Bu yerdagi har bir qadamni CLI orqali ham bajarish mumkin — takrorlanadigan yoki avtomatlashtirilgan tarqatishlar uchun qulay.
Quvvat boshqaruvi (start / stop / reboot)
Server sahifasidan yoki ro‘yxatdagi qator amallaridan quyidagilarni bajarishingiz mumkin:
- To‘xtatilgan serverni Ishga tushirish
- Ishlayotgan serverni To‘xtatish
- Ishlayotgan serverni Qayta yuklash (reboot)
Reboot faqat server ishlab turganda mavjud. Balans yetishmagani uchun to‘xtatilgan (suspended) serverni balansni to‘ldirmaguningizcha ishga tushirib, to‘xtatib yoki qayta yuklab bo‘lmaydi — faqat o‘chirishga ruxsat beriladi.
Ommaviy amallar
Serverlar ro‘yxatida bir nechta serverni belgilab, ularni birvarakayiga boshqaring: Ishga tushirish, To‘xtatish, Reboot, Ko‘chirish (boshqa loyihaga) yoki O‘chirish. Qulflangan serverlar ommaviy o‘chirishda chetlab o‘tiladi va bu haqda sizga xabar beriladi.
Hajmni o‘zgartirish (resize)
Resize serverni boshqa tarifga o‘tkazadi. Yangi tarifni tanlab tasdiqlang.
- Resize Aral Cloud KVM serverlari uchun qo‘llab-quvvatlanadi.
- vCPU va RAM tez to‘xtatib-qayta ishga tushirish bilan qo‘llaniladi, shuning uchun qisqa qayta yuklash bo‘ladi.
- Boot disk yangi tarif hajmigacha kattalashishi mumkin, lekin hech qachon kichraytirilmaydi — diski kichikroq tarifga o‘ta olmaysiz.
Snapshot → image
Snapshot serverning boot diskini xususiy, ishga tushiriladigan image sifatida saqlaydi. Unga nom bering; snapshot image kutubxonangizda paydo bo‘ladi va yangi serverlar yaratishda OS sifatida ishlatilishi mumkin.
Serverning mavjud snapshotlari snapshot oynasida ko‘rsatiladi, u yerda keraksizlarini o‘chirishingiz mumkin.
TIP
Snapshotlar saqlanadigan image bo‘lib, egallagan joyi uchun to‘lov olinadi, shuning uchun eskirganlarini o‘chiring.
Qayta qurish (rebuild)
Rebuild operatsion tizimni image’dan qayta o‘rnatadi (standart holatda joriy OS, yoki tanlagan boshqa image). Server o‘z identifikatori, IP va resurslarini saqlaydi, lekin boot disk to‘liq o‘chiriladi — undagi hamma narsa yo‘qoladi.
WARNING
Rebuild buzg‘unchi va qaytarib bo‘lmaydigan amal. O‘chirishdan himoya yoqilgan bo‘lsa, u bloklanadi — avval qulfni o‘chiring.
O‘chirish va o‘chirishdan himoya
O‘chirish serverni va uning barcha ma’lumotlarini butunlay yo‘q qiladi. Ro‘yxatdan o‘chirish uchun server nomini yozib tasdiqlashingiz kerak.
Tasodifiy o‘chirishdan saqlanish uchun Sozlamalar bo‘limida o‘chirishdan himoya (qulf) ni yoqing. Server qulflangan bo‘lsa, uni o‘chirib yoki qayta qurib bo‘lmaydi; avval qulfni o‘chiring. Qulflangan serverlar ro‘yxat va sarlavhada qulf belgisini ko‘rsatadi.
Serverga ulanish
 Serverga ulanish — SSH, konsol, parol0:54
SSH
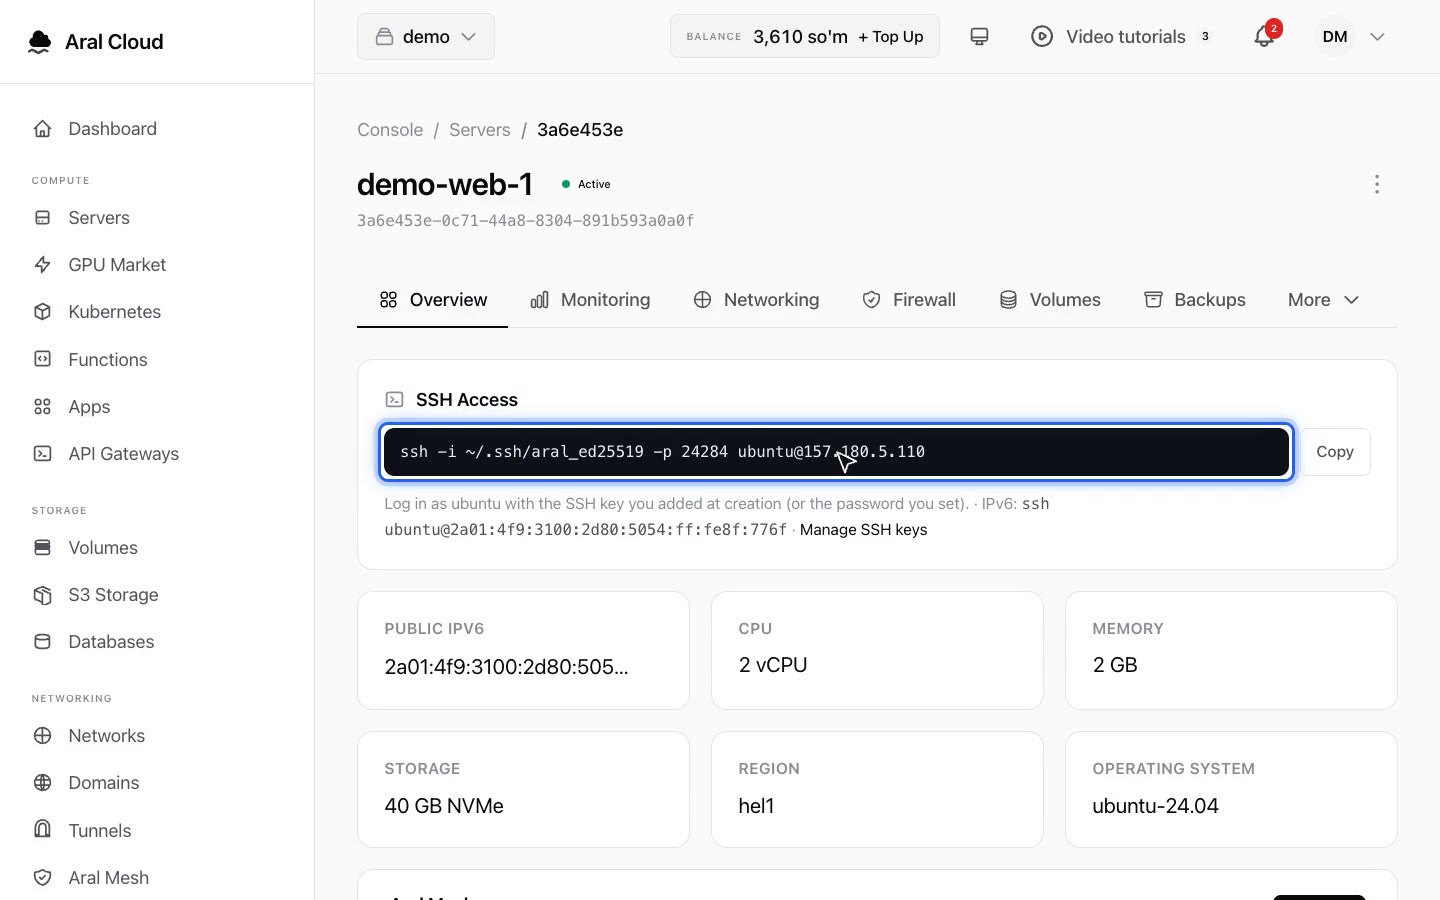
Server yaratishda o‘rnatgan parol yoki qo‘shgan SSH kaliti bilan ubuntu (parol bilan kirishni tanlagan bo‘lsangiz root) sifatida kiring. Umumiy ko‘rinish (overview) tabida nusxa olishga tayyor buyruq ko‘rsatiladi.
Agar serverda ommaviy IPv6 bo‘lsa:
ssh ubuntu@<sizning-ipv6>Alohida ommaviy IPv4 ga ega bo‘lmagan serverlar node’ning ommaviy IP’sida umumiy SSH port forward oladi, 22000–32000 oralig‘ida. Server sahifasida ko‘rsatilgan portdan foydalaning:
ssh -p <ssh_port> ubuntu@<node-ip>TIP
Alohida ommaviy IPv4 kerakmi? Ularni alohida buyurtma qilish mumkin — Narxlar sahifasiga qarang. Shu vaqtgacha umumiy SSH port forward yoki IPv6 dan foydalaning.
Veb-konsol
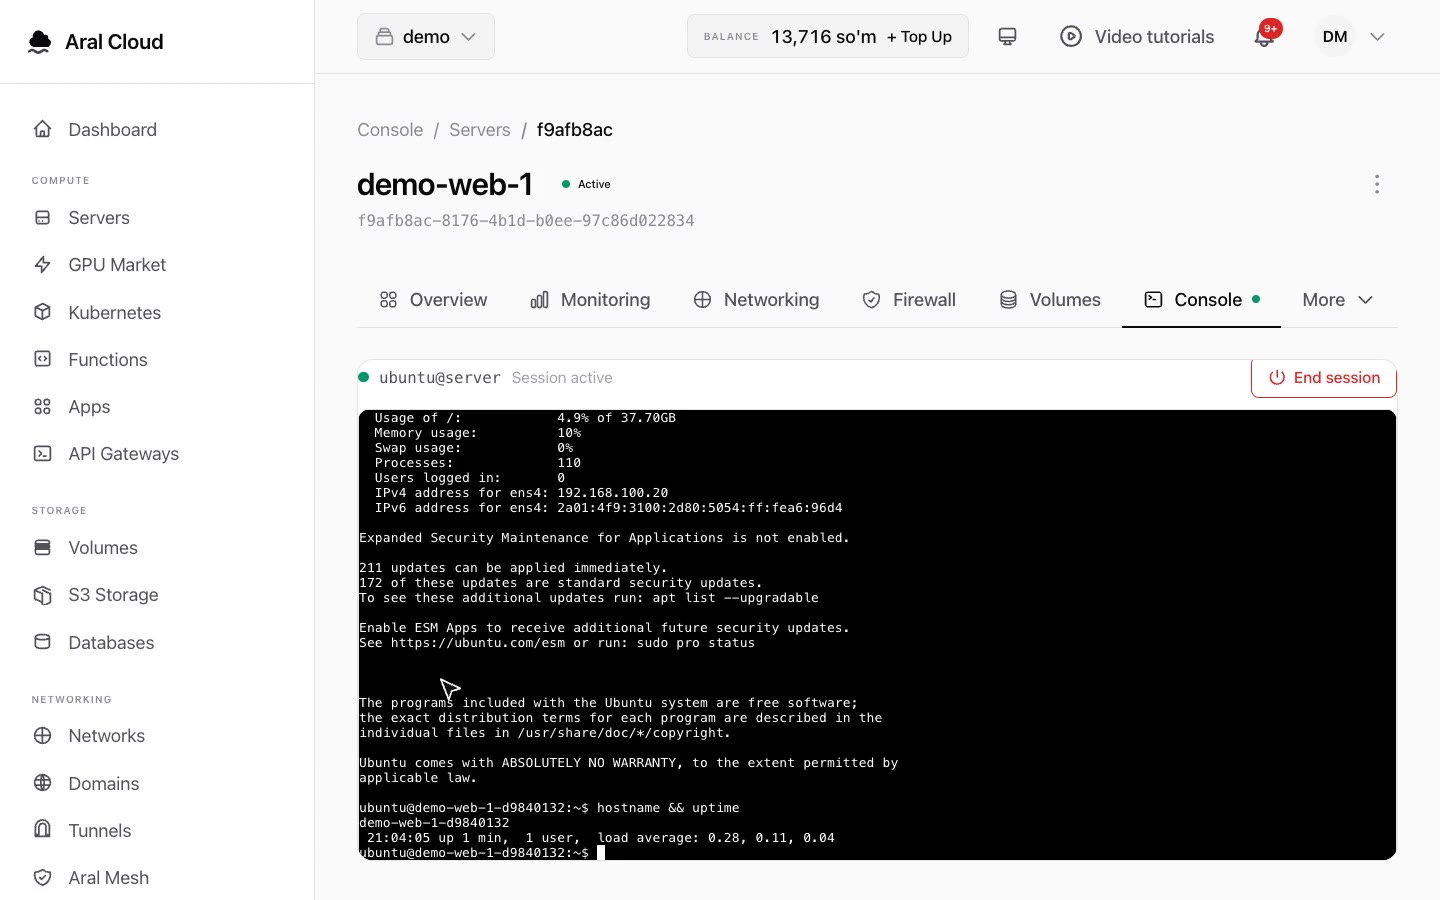
Konsol tabi brauzerdagi VNC seansini to‘g‘ridan-to‘g‘ri mashinaga ochadi — SSH ishlamaganda (masalan, firewall yoki tarmoq o‘zgarishidan keyin) foydali. Konsol seanslari qisqa muddatli va talab bo‘yicha ochiladi.
Port forwardlar
Xususiy (NAT) tarmoqdagi server uchun Tarmoq tabi node’ning ommaviy IP’sida portlarni e’lon qilish imkonini beradi. Tashqi port (1024–65535), serverdagi ichki port va protokolni (TCP yoki UDP) ko‘rsatib forward qo‘shing. node-ip:tashqi-port ga kelgan kiruvchi trafik serveringizning xususiy IPv4 manziliga yo‘naltiriladi. Forwardni xohlagan paytda shu ro‘yxatdan o‘chirish mumkin.
SSH kalitlarni almashtirish
Sozlamalar → SSH kalitlar bo‘limida ishlayotgan serverning ruxsat etilgan kalitlarini jonli yangilashingiz mumkin (1–10 kalit). Har bir kalitni alohida qatorga joylashtiring va qo‘llang — o‘zgarish mehmon tizimga uzatiladi va rebuild’siz kuchga kiradi.
Zaxiralar (backup)
 Zaxira nusxalar va snapshotlar1:16
Backuplar tabi snapshotdan alohida bo‘lgan to‘liq server zaxiralarini taqdim etadi:
- Hozir zaxiralash talab bo‘yicha zaxira oladi. Bu pullik amal — har bir zaxira narxi tabda ko‘rsatiladi va ishga tushirilganda balansdan olinadi.
- Avtomatik zaxiralar saqlash soni bilan rejalashtirilishi mumkin (standart 7, 1 dan 30 gacha). Jadvalni yoqing yoki o‘chiring.
- Tiklash serverni tugallangan zaxiraga qaytaradi. Qo‘llanayotganda server
restoringholatiga o‘tadi.
WARNING
Tiklash joriy diskni zaxira tarkibi bilan qayta yozadi. Avval to‘g‘ri zaxirani tanlaganingizga ishonch hosil qiling.
Monitoring
Monitoring tabi jonli CPU va xotira foydalanishini (bir necha soniyada yangilanadi), shuningdek uptime va holatni ko‘rsatadi, hamda oxirgi 1s / 6s / 24s tarixini beradi. Metrikalar server ishlab turganda mavjud.
Firewall
Agar server boshqariladigan xususiy tarmoqqa ulangan bo‘lsa, Firewall tabi default-deny kiruvchi qoidalarni qo‘llaydi — faqat siz ochgan portlar ochiq bo‘ladi. Tezkor presetlardan (SSH, HTTP, HTTPS) foydalaning yoki port, protokol (TCP/UDP) va manba CIDR (masalan, 0.0.0.0/0) bilan qoida qo‘shing.
Volume va loyihalar
- Volumelar — serverga qo‘shimcha NVMe blok xotira ulang, hajmini o‘zgartiring va zaxiralang. Volume ga qarang.
- Loyihalar — Sozlamalar tabidan serverni qayta nomlang yoki tashkilotingiz loyihalari o‘rtasida ko‘chiring.
CLI bilan avtomatlashtirish
Yuqoridagi hamma narsa — yaratish, quvvat amallari, resize, snapshot, rebuild, backuplar, port forwardlar va SSH kalit almashtirish — CLI orqali mavjud bo‘lib, bu serverlarni katta miqyosda yoki skriptlardan boshqarishning eng tezkor usulidir.